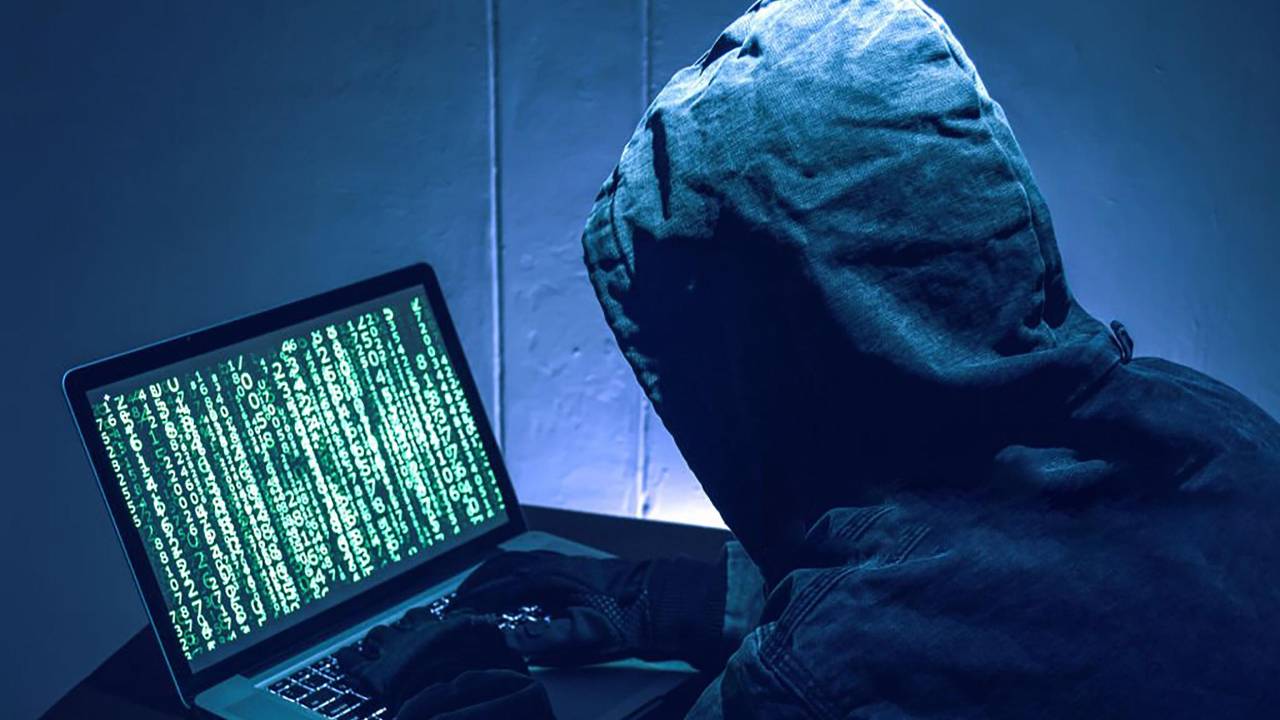
Una operación internacional ha incautado la página web y los servidores de KillSec, un grupo cibercriminal especializado en ransomware con cerca de mil ataques en todo el mundo, que se cree que estaba liderado por un adolescente de 16 años.
La banda se especializaba en malwares diseñados para encriptar equipos informáticos y robar la información que contienen, que usaban para extorsionar a empresas y organismos públicos.
Inició sus operaciones en 2024, explotando vulnerabilidades de ‘software’ y puntos de acceso poco seguros en los sistemas informáticos de sus víctimas, para copiar datos internos, que mantenían a recaudo en una infraestructura bajo su control. También empleaban la inteligencia artificial para mantener su infraestructura e identificar posibles víctimas.
Este miércoles, una operación internacional, liderada por las autoridades alemanas y con la participación de Europol, Eurojust y Estados Unidos, ha incautado los dominios web desde los que KillSec operaba así como su infraestructura y los cinco servidores que empleaba, y ha protegido 110 terabytes de datos robados, como informan desde Europol en una nota de prensa.
Esta operación se enmarca en la Operación KillSwitch, que investigaba cerca de mil ataques en todo el mundo, de los cuales se han constatado 500 como exitosos. Los ocho registros domiciliarios realizados en España, Grecia, Rumanía y el Reino Unido llevaron a la detención provisional de tres personas y a la incautación de pruebas y bienes.
Lea también: “Inaceptable”: IA de OpenAI hackeó portal de salud del Gobierno de Australia
En la operación se ha identificado a un adolescente de 16 años como el presunto administrador y operador principal del grupo, y a un desarrollador de 18 años, que era menor de edad cuando se cometieron algunos de los delitos.
La operación fue coordinada por la Oficina Estatal de Policía Criminal de Hamburgo y la Fiscalía de Hamburgo. En la investigación participaron autoridades de Bélgica, Finlandia, Alemania, Grecia, los Países Bajos, Rumanía, España, Suiza, el Reino Unido y Estados Unidos, junto con Europol y Eurojust. La investigación también contó con el apoyo de las empresas privadas de ciberseguridad Bitdefender y Group-IB.
Preguntas frecuentes:
- ¿Qué es KillSec y cómo operaba el grupo cibercriminal?
- KillSec era un grupo cibercriminal especializado en ransomware activo desde 2024 que explotaba vulnerabilidades de software y puntos de acceso poco seguros para copiar datos internos de sus víctimas, empresas y organismos públicos, y extorsionarlas. También usaba inteligencia artificial para mantener su infraestructura e identificar nuevas víctimas. La Operación KillSwitch investigó cerca de mil ataques atribuidos al grupo, de los cuales 500 fueron confirmados como exitosos.
- ¿Quién lideraba KillSec y quiénes fueron detenidos?
- Las autoridades identificaron a un adolescente de 16 años como el presunto administrador y operador principal del grupo, y a un desarrollador de 18 años que era menor de edad cuando cometió algunos de los delitos. La operación realizó ocho registros domiciliarios en España, Grecia, Rumanía y el Reino Unido, con la detención provisional de tres personas y la incautación de pruebas y bienes.
- ¿Qué países participaron en la operación que desmanteló KillSec?
- La Operación KillSwitch fue coordinada por la Oficina Estatal de Policía Criminal de Hamburgo y la Fiscalía de Hamburgo, con la participación de Europol, Eurojust y autoridades de Bélgica, Finlandia, Alemania, Grecia, los Países Bajos, Rumanía, España, Suiza, el Reino Unido y Estados Unidos. Las empresas privadas de ciberseguridad Bitdefender y Group-IB también apoyaron la investigación.